Domain ukzn.de kaufen?
Wir ziehen mit dem Projekt
ukzn.de um.
Sind Sie am Kauf der Domain
ukzn.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain ukzn.de kaufen?
Was bedeutet TPM?
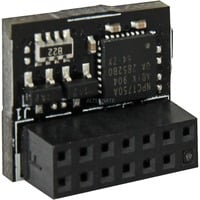
TPM steht für "Trusted Platform Module" und ist ein Sicherheitschip, der in vielen modernen Computern und Laptops eingebaut ist. Er dient dazu, die Sicherheit und Integrität des Systems zu gewährleisten, indem er Verschlüsselung, Authentifizierung und andere Sicherheitsfunktionen bereitstellt. TPM wird häufig für die sichere Speicherung von Schlüsseln und Zertifikaten verwendet. **
Was bewirkt TPM?
TPM (Trusted Platform Module) ist ein Sicherheitschip, der auf Computern und anderen elektronischen Geräten verwendet wird. Es bietet eine sichere Plattform für die Speicherung von kryptografischen Schlüsseln, die zur Authentifizierung und Verschlüsselung verwendet werden. TPM trägt dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten und schützt vor Bedrohungen wie Malware und unbefugtem Zugriff. **

Ähnliche Suchbegriffe für TrustedPlatformModule TPM
Top-Angebote
Produkte zum Begriff TrustedPlatformModule TPM:
-
HC SIERRA TPM M - Honeycomb Sierra TPM ModuleDas Sierra TPM Module bietet ein authentisches Triebwerksmanagement für die allgemeine Luftfahrt mit abschließbaren Metall-Vernierern, einem hochauflösenden Trimmrad und wichtigen Flugsteuerungen. Mit einem Layout im Stil der allgemeinen Luftfahrt und hochwertigen Komponenten bringt es Präzision und Immersion in Ihr Flugsimulationserlebnis auf PC und Mac. Realistische Motorsteuerung Gas-, Propeller- und Gemischhebel im Vernier-Stil bieten ein authentisches Motormanagement für die allgemeine Luftfahrt - ideal für Kolbenflugzeuge wie die Cessna 172 in der Flugsimulation. Erweiterte TPM-Hebel Drei Push-Pull-Vernier-Achsen mit farbcodierten Griffen sorgen für eine reibungslose Bewegung und präzise Feineinstellung von Gas, Propeller und Gemisch in jedem PC-Flugsimulator-Setup. Präzise Trimmung und Flugsteuerung Verfügt über ein hochauflösendes Trimmrad, eine Feststellbremse, einen Landeklappenhebel und einen Fahrwerkshebel mit LED-Anzeigen - ideal für den Bau realistischer Home-Cockpits für Microsoft Flight Simulator 2024, 2020 und andere Flugsimulatoren. Allgemeine Luftfahrt Layout Der Gashebelquadrant wurde für die Simulation von Flugzeugen mit Kolbenmotoren entwickelt und bietet eine unvergleichliche Immersion und realistische Flugsteuerung für ernsthafte Flugsimulations-Enthusiasten der allgemeinen Luftfahrt. Honeycomb und Zuverlässigkeit Die solide Bauweise, die hochwertigen Metallkomponenten und die bewährte Honeycomb Bauweise sorgen für einen langlebigen, qualitativ hochwertigen PC Flight-Sim Throttle Quadranten mit langer Lebensdauer.239,90 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Künstliche Intelligenz in Forschung, Lehre und HochschuleKünstliche Intelligenz in Forschung, Lehre und Hochschule , Digitalisierung und Künstliche Intelligenz sind der große Zug unserer Zeit. Noch zögert der akademische Bereich bisweilen im Umgang mit dem über ihn hereinbrechenden Wandel. Darauf reagiert dieser Sammelband. Mit seinen 25 Beiträgen gibt er einen Überblick über die Herausforderungen, vor die die Künstliche Intelligenz die Hochschulen stellt. Der Bogen ist weitgespannt: Er reicht von einer ethischen Grundlegung der Künstlichen Intelligenz über ihre unionsrechtlichen Regelungen und datenschutzrechtlichen Eingrenzungen bis hin zu praktischen Fragen ihrer Umsetzung im Hochschulalltag. Zentrale Themen wie die Nutzung Künstlicher Intelligenz in Prüfungsverfahren, ihre Eignung für Berufungsverfahren oder der Umgang mit Fake Papers werden weiter erörtert. Trotz der sich abzeichnenden digitalen Revolutionierung des Hochschulbereichs bleiben die Beiträge den Grundsätzen des Wissenschafts- und Hochschulrechts verpflichtet, ein Spagat, der die Praxistauglichkeit dieses Bandes fördert. , Rück- & Bremsleuchten > Beleuchtung , Auflage: 1. Auflage, Erscheinungsjahr: 20250320, Redaktion: Geis, Max-Emanuel~Löwisch, Manfred~Heckmann, Dirk~Würtenberger, Thomas, Auflage: 25001, Auflage/Ausgabe: 1. Auflage, Seitenzahl/Blattzahl: 494, Abbildungen: 2 Tabellen, 10 Abbildungen (darunter 3 farbige); 494 S., 10 Schwarz-Weiß- Abbildungen, 3 farbige Abbildungen, 2 Schwarz-Weiß- Tabellen, Themenüberschrift: COMPUTERS / Intelligence (AI) & Semantics, Keyword: Datenschutz; Digitalisierung; Fake Research Papers; KI-Verordnung der EU; Künstliche Intelligenz; Selbstlernende Systeme; Urheberrecht, Fachschema: Europa / Europäische Union~Europäische Union - EU~Europarecht~Internationales Recht / Europarecht~Verwaltungsrecht - Verwaltungssachen~Arbeitsgesetz~Arbeitsrecht~Datenschutzrecht~Copyright~Geistiges Eigentum~Urheberrecht - Urheberrechtsgesetz - UrhG~Intelligenz / Künstliche Intelligenz~KI~Künstliche Intelligenz - AI~Öffentliches Recht, Fachkategorie: Arbeitsrecht, allgemein~Datenschutzrecht~Urheberrecht~Künstliche Intelligenz~Öffentliches Recht, Warengruppe: TB/Öffentliches Recht, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 233, Breite: 157, Höhe: 30, Gewicht: 745, Produktform: Kartoniert,119,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Dort sollten Sie eine Option finden, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen. Starten Sie dann Ihren Computer neu, um TPM zu aktivieren. **
-
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Suchen Sie nach den Sicherheitseinstellungen und suchen Sie nach einer Option, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen, um TPM zu aktivieren. **
-
Was ist BitLocker TPM?
BitLocker TPM (Trusted Platform Module) ist eine Funktion von Microsoft BitLocker, einem Verschlüsselungstool für Windows-Betriebssysteme. TPM ist ein Sicherheitschip, der auf dem Motherboard des Computers installiert ist und zur sicheren Speicherung von kryptografischen Schlüsseln verwendet wird. BitLocker TPM nutzt diesen Chip, um den Zugriff auf verschlüsselte Daten zu schützen und sicherzustellen, dass der Computer nur von autorisierten Benutzern gestartet werden kann. **
-
Wie deaktiviere ich TPM?
Um TPM (Trusted Platform Module) zu deaktivieren, musst du normalerweise ins BIOS oder UEFI deines Computers gehen. Dort findest du eine Option, um TPM zu deaktivieren. Beachte jedoch, dass das Deaktivieren von TPM bestimmte Sicherheitsfunktionen deines Systems beeinträchtigen kann. Es wird empfohlen, dies nur zu tun, wenn es unbedingt erforderlich ist und du die Auswirkungen verstehst. **
Was ist TPM-Firmware?
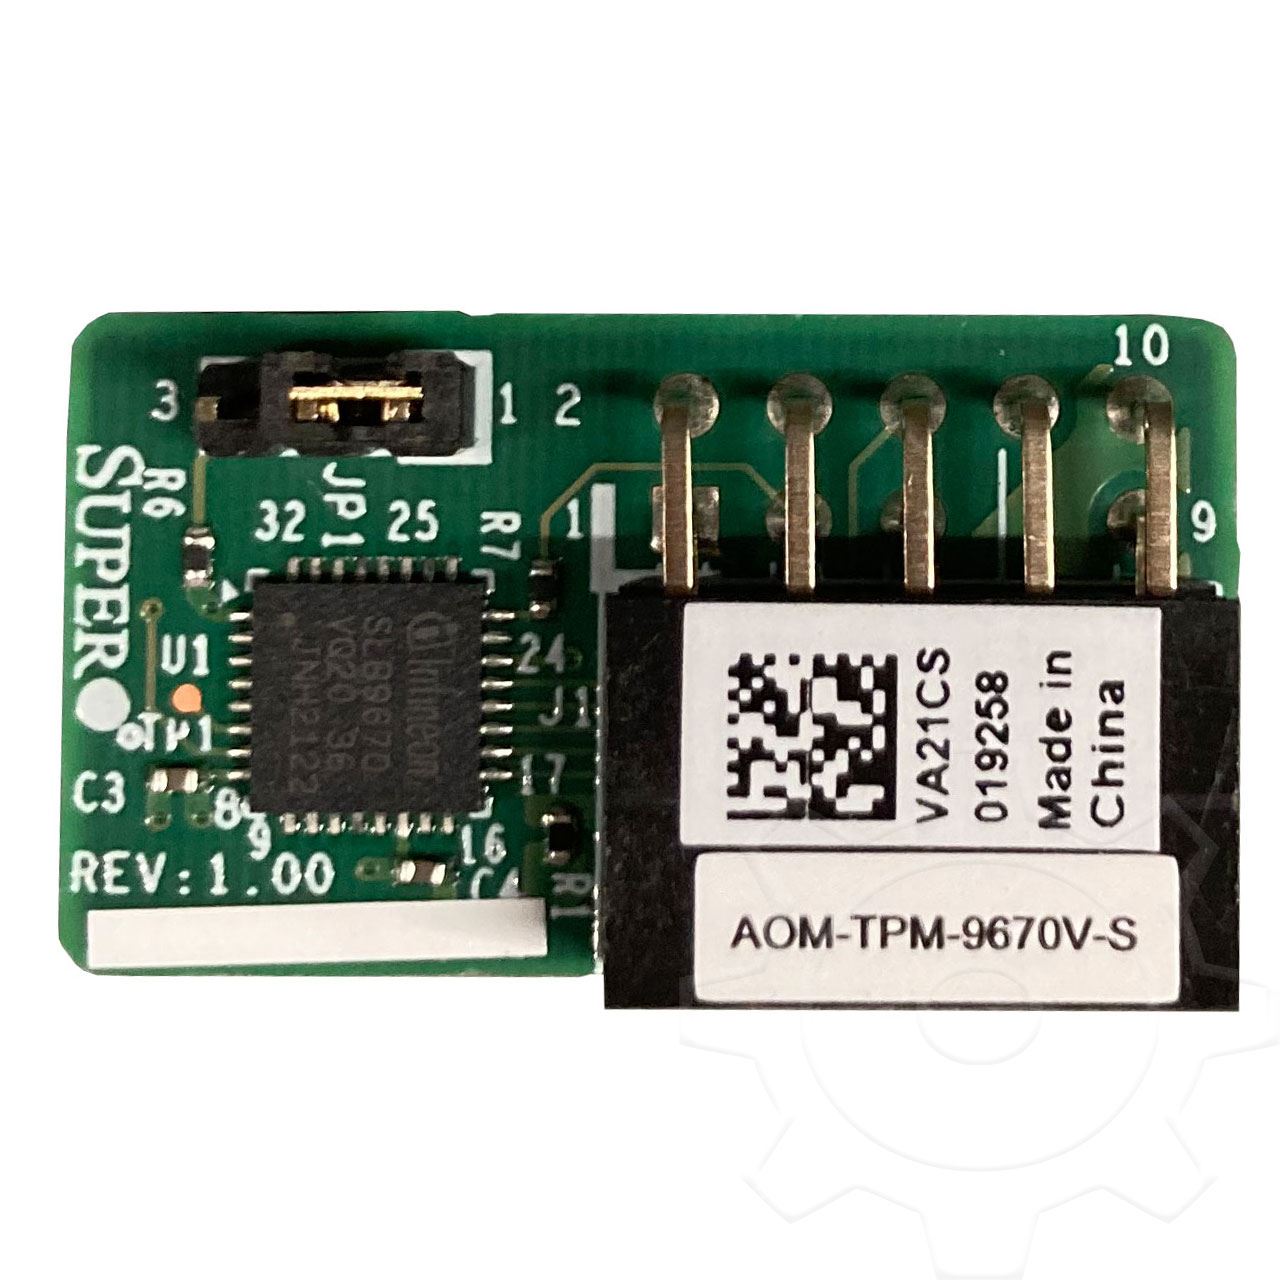
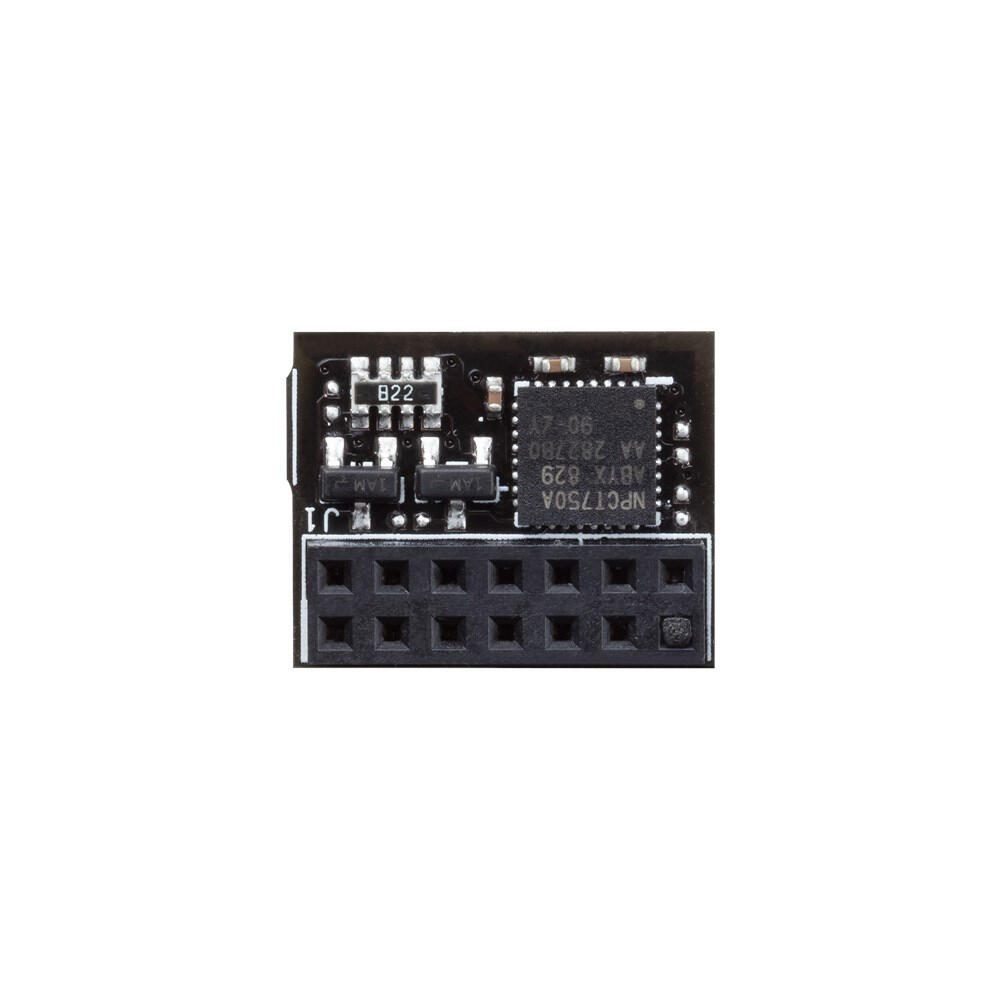
TPM steht für Trusted Platform Module und ist ein Chip, der auf vielen modernen Computern und Laptops verbaut ist. Die TPM-Firmware ist die Software, die auf diesem Chip läuft und für die sichere Speicherung von kryptografischen Schlüsseln und anderen sensiblen Daten verantwortlich ist. Sie ermöglicht es, die Integrität des Systems zu überprüfen und bietet Schutz vor verschiedenen Angriffen wie Phishing oder Malware. Die TPM-Firmware spielt eine wichtige Rolle bei der Sicherheit von Computern und hilft dabei, die Vertraulichkeit und Integrität von Daten zu gewährleisten. **
Unterstützt das TPM 2.0?
Ja, das Trusted Platform Module (TPM) 2.0 unterstützt die Sicherheitsfunktionen, die in der TPM-Spezifikation Version 2.0 definiert sind. Es bietet erweiterte Sicherheitsfunktionen wie sichere Startvorgänge, Verschlüsselung und Schlüsselverwaltung für Computer und andere Geräte. Es ist in der Regel auf modernen Computern und Motherboards vorhanden. **
Top-Angebote
Produkte zum Begriff TrustedPlatformModule TPM:
-
HC SIERRA TPM M - Honeycomb Sierra TPM ModuleDas Sierra TPM Module bietet ein authentisches Triebwerksmanagement für die allgemeine Luftfahrt mit abschließbaren Metall-Vernierern, einem hochauflösenden Trimmrad und wichtigen Flugsteuerungen. Mit einem Layout im Stil der allgemeinen Luftfahrt und hochwertigen Komponenten bringt es Präzision und Immersion in Ihr Flugsimulationserlebnis auf PC und Mac. Realistische Motorsteuerung Gas-, Propeller- und Gemischhebel im Vernier-Stil bieten ein authentisches Motormanagement für die allgemeine Luftfahrt - ideal für Kolbenflugzeuge wie die Cessna 172 in der Flugsimulation. Erweiterte TPM-Hebel Drei Push-Pull-Vernier-Achsen mit farbcodierten Griffen sorgen für eine reibungslose Bewegung und präzise Feineinstellung von Gas, Propeller und Gemisch in jedem PC-Flugsimulator-Setup. Präzise Trimmung und Flugsteuerung Verfügt über ein hochauflösendes Trimmrad, eine Feststellbremse, einen Landeklappenhebel und einen Fahrwerkshebel mit LED-Anzeigen - ideal für den Bau realistischer Home-Cockpits für Microsoft Flight Simulator 2024, 2020 und andere Flugsimulatoren. Allgemeine Luftfahrt Layout Der Gashebelquadrant wurde für die Simulation von Flugzeugen mit Kolbenmotoren entwickelt und bietet eine unvergleichliche Immersion und realistische Flugsteuerung für ernsthafte Flugsimulations-Enthusiasten der allgemeinen Luftfahrt. Honeycomb und Zuverlässigkeit Die solide Bauweise, die hochwertigen Metallkomponenten und die bewährte Honeycomb Bauweise sorgen für einen langlebigen, qualitativ hochwertigen PC Flight-Sim Throttle Quadranten mit langer Lebensdauer.239,90 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Künstliche Intelligenz in Forschung, Lehre und HochschuleKünstliche Intelligenz in Forschung, Lehre und Hochschule , Digitalisierung und Künstliche Intelligenz sind der große Zug unserer Zeit. Noch zögert der akademische Bereich bisweilen im Umgang mit dem über ihn hereinbrechenden Wandel. Darauf reagiert dieser Sammelband. Mit seinen 25 Beiträgen gibt er einen Überblick über die Herausforderungen, vor die die Künstliche Intelligenz die Hochschulen stellt. Der Bogen ist weitgespannt: Er reicht von einer ethischen Grundlegung der Künstlichen Intelligenz über ihre unionsrechtlichen Regelungen und datenschutzrechtlichen Eingrenzungen bis hin zu praktischen Fragen ihrer Umsetzung im Hochschulalltag. Zentrale Themen wie die Nutzung Künstlicher Intelligenz in Prüfungsverfahren, ihre Eignung für Berufungsverfahren oder der Umgang mit Fake Papers werden weiter erörtert. Trotz der sich abzeichnenden digitalen Revolutionierung des Hochschulbereichs bleiben die Beiträge den Grundsätzen des Wissenschafts- und Hochschulrechts verpflichtet, ein Spagat, der die Praxistauglichkeit dieses Bandes fördert. , Rück- & Bremsleuchten > Beleuchtung , Auflage: 1. Auflage, Erscheinungsjahr: 20250320, Redaktion: Geis, Max-Emanuel~Löwisch, Manfred~Heckmann, Dirk~Würtenberger, Thomas, Auflage: 25001, Auflage/Ausgabe: 1. Auflage, Seitenzahl/Blattzahl: 494, Abbildungen: 2 Tabellen, 10 Abbildungen (darunter 3 farbige); 494 S., 10 Schwarz-Weiß- Abbildungen, 3 farbige Abbildungen, 2 Schwarz-Weiß- Tabellen, Themenüberschrift: COMPUTERS / Intelligence (AI) & Semantics, Keyword: Datenschutz; Digitalisierung; Fake Research Papers; KI-Verordnung der EU; Künstliche Intelligenz; Selbstlernende Systeme; Urheberrecht, Fachschema: Europa / Europäische Union~Europäische Union - EU~Europarecht~Internationales Recht / Europarecht~Verwaltungsrecht - Verwaltungssachen~Arbeitsgesetz~Arbeitsrecht~Datenschutzrecht~Copyright~Geistiges Eigentum~Urheberrecht - Urheberrechtsgesetz - UrhG~Intelligenz / Künstliche Intelligenz~KI~Künstliche Intelligenz - AI~Öffentliches Recht, Fachkategorie: Arbeitsrecht, allgemein~Datenschutzrecht~Urheberrecht~Künstliche Intelligenz~Öffentliches Recht, Warengruppe: TB/Öffentliches Recht, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 233, Breite: 157, Höhe: 30, Gewicht: 745, Produktform: Kartoniert,119,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was bedeutet TPM?
TPM steht für "Trusted Platform Module" und ist ein Sicherheitschip, der in vielen modernen Computern und Laptops eingebaut ist. Er dient dazu, die Sicherheit und Integrität des Systems zu gewährleisten, indem er Verschlüsselung, Authentifizierung und andere Sicherheitsfunktionen bereitstellt. TPM wird häufig für die sichere Speicherung von Schlüsseln und Zertifikaten verwendet. **
-
Was bewirkt TPM?
TPM (Trusted Platform Module) ist ein Sicherheitschip, der auf Computern und anderen elektronischen Geräten verwendet wird. Es bietet eine sichere Plattform für die Speicherung von kryptografischen Schlüsseln, die zur Authentifizierung und Verschlüsselung verwendet werden. TPM trägt dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten und schützt vor Bedrohungen wie Malware und unbefugtem Zugriff. **
-
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Dort sollten Sie eine Option finden, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen. Starten Sie dann Ihren Computer neu, um TPM zu aktivieren. **
-
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Suchen Sie nach den Sicherheitseinstellungen und suchen Sie nach einer Option, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen, um TPM zu aktivieren. **
Ähnliche Suchbegriffe für TrustedPlatformModule TPM
-
Was ist BitLocker TPM?
BitLocker TPM (Trusted Platform Module) ist eine Funktion von Microsoft BitLocker, einem Verschlüsselungstool für Windows-Betriebssysteme. TPM ist ein Sicherheitschip, der auf dem Motherboard des Computers installiert ist und zur sicheren Speicherung von kryptografischen Schlüsseln verwendet wird. BitLocker TPM nutzt diesen Chip, um den Zugriff auf verschlüsselte Daten zu schützen und sicherzustellen, dass der Computer nur von autorisierten Benutzern gestartet werden kann. **
-
Wie deaktiviere ich TPM?
Um TPM (Trusted Platform Module) zu deaktivieren, musst du normalerweise ins BIOS oder UEFI deines Computers gehen. Dort findest du eine Option, um TPM zu deaktivieren. Beachte jedoch, dass das Deaktivieren von TPM bestimmte Sicherheitsfunktionen deines Systems beeinträchtigen kann. Es wird empfohlen, dies nur zu tun, wenn es unbedingt erforderlich ist und du die Auswirkungen verstehst. **
-
Was ist TPM-Firmware?
TPM steht für Trusted Platform Module und ist ein Chip, der auf vielen modernen Computern und Laptops verbaut ist. Die TPM-Firmware ist die Software, die auf diesem Chip läuft und für die sichere Speicherung von kryptografischen Schlüsseln und anderen sensiblen Daten verantwortlich ist. Sie ermöglicht es, die Integrität des Systems zu überprüfen und bietet Schutz vor verschiedenen Angriffen wie Phishing oder Malware. Die TPM-Firmware spielt eine wichtige Rolle bei der Sicherheit von Computern und hilft dabei, die Vertraulichkeit und Integrität von Daten zu gewährleisten. **
-
Unterstützt das TPM 2.0?
Ja, das Trusted Platform Module (TPM) 2.0 unterstützt die Sicherheitsfunktionen, die in der TPM-Spezifikation Version 2.0 definiert sind. Es bietet erweiterte Sicherheitsfunktionen wie sichere Startvorgänge, Verschlüsselung und Schlüsselverwaltung für Computer und andere Geräte. Es ist in der Regel auf modernen Computern und Motherboards vorhanden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.